조건부 정책 관리
조건부 정책은 문서의 유형, 사용자, 이벤트, 조건(위치/시간) 등을 조합하여 자동으로 암호화/복호화/변환 등의 보안 정책을 실행하는 기능입니다.
관리자는 이 페이지에서 조건부 정책을 생성, 수정, 삭제, 우선순위 변경할 수 있습니다.
1. 정책 목록 화면
조건부 정책 메뉴에 진입하면 등록된 정책 목록이 테이블 형태로 표시됩니다.
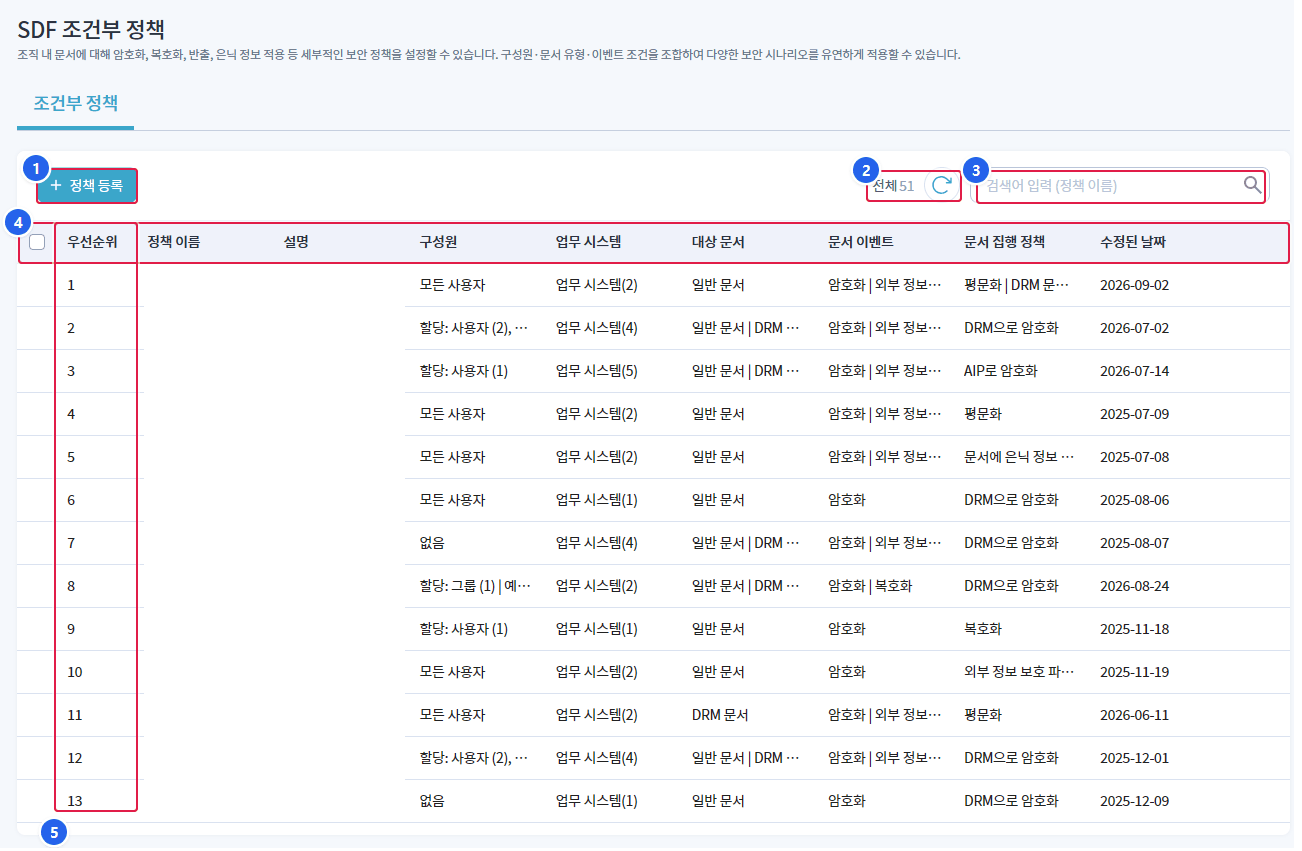
1. 정책 등록
- 새로운 조건부 정책 생성 패널을 엽니다.
2. 전체 건수 / 새로 고침
- 등록된 정책의 총 건수를 표시하며, 새로 고침으로 목록을 갱신합니다.
3. 검색
- 정책 이름으로 검색합니다.
4. 목록
- 등록된 정책이 우선순위 순으로 표시됩니다. 행을 클릭하면 우측 상세 패널이 열립니다.
5. 우선순위
- 정책 실행 순서입니다. 숫자가 낮을수록 먼저 평가됩니다.
1.1 목록 테이블 구성
| 칼럼 | 설명 |
|---|---|
| 우선순위 | 정책 실행 순서 (숫자가 낮을수록 먼저 평가) |
| 정책 이름 | 정책의 이름 |
| 설명 | 정책에 대한 설명 |
| 구성원 | 정책이 적용되는 사용자/그룹 정보 |
| 업무 시스템 | 정책이 적용되는 업무 시스템 수 |
| 대상 문서 | 정책 적용 대상 문서 유형 (일반 문서 / DRM 문서 / AIP 문서) |
| 문서 이벤트 | 정책이 실행되는 트리거 이벤트 |
| 문서 집행 정책 | 조건 충족 시 실행되는 집행 정책 조합 |
| 수정된 날짜 | 정책 마지막 수정 일시 |
1.2 목록 화면 기능
| 기능 | 설명 |
|---|---|
| 정책 등록 | 새로운 조건부 정책 생성 패널 열기 |
| 새로 고침 | 정책 목록 갱신 |
| 삭제 | 선택한 정책 삭제 (복수 선택 가능) |
| 우선순위 변경 | 선택한 정책의 실행 순서 변경 |
| 복사 | 선택한 정책을 복제하여 새 정책 생성 |
| 검색 | 정책 이름으로 검색 |
| 상세 보기 | 목록에서 정책 클릭 시 우측 상세 패널 열기 |
문서 이벤트 발생 시 우선순위가 높은(숫자가 작은) 정책부터 순서대로 평가됩니다. 조건이 일치하는 첫 번째 정책이 실행되므로, 정책 간 우선순위 설정이 중요합니다.
2. 정책 생성/수정
정책 등록 버튼 클릭 또는 기존 정책 편집 시, 우측에 정책 설정 패널이 열립니다. 설정 패널은 정책 기본 정보, 조건, 집행 정책, 사용 설정 4개 섹션으로 구성됩니다.
2.1 정책 기본 정보
정책의 핵심 속성을 설정하는 섹션입니다.
2.1.1 정책 이름/설명
| 항목 | 설명 | 제약 조건 |
|---|---|---|
| 이름 | 정책의 고유 이름 | 필수, 최대 20자, 특수문자(!@#$%^&*) 사용 불가 |
| 설명 | 정책에 대한 부가 설명 | 선택, 최대 200자 |
2.1.2 구성원
정책이 적용될 사용자 및 그룹을 지정합니다.
| 설정 | 설명 |
|---|---|
| 모든 구성원 | 등록된 전체 사용자에게 정책 적용 |
| 사용자 및 그룹 지정 | 특정 사용자/그룹만 선택하여 정책 적용 |
- 허용 대상: 정책을 적용할 사용자/그룹을 검색하여 추가
- 제외 대상: 허용 대상 중 예외로 제외할 사용자/그룹을 지정
"모든 구성원"을 선택한 경우에도 제외 대상을 별도로 설정하여 특정 사용자/그룹을 정책에서 제외할 수 있습니다.
2.1.3 라이선스 앱
정책을 적용할 대상 앱(라이선스)을 선택합니다.
| 설정 | 설명 |
|---|---|
| 앱 선택 | 등록된 라이선스 앱 목록에서 하나 이상 선택 (필수) |
정책은 선택된 앱을 통해 발생하는 문서 이벤트에만 적용됩니다.
2.1.4 대상 문서
정책의 적용 범위가 되는 문서 유형을 설정합니다. 일반 문서, DRM 문서, AIP 문서 3가지 유형별로 개별 설정이 가능합니다.
일반 문서
| 설정 | 설명 |
|---|---|
| 적용 안함 | 일반 문서를 정책 대상에서 제외 |
| 모든 일반 문서 | 확장자 구분 없이 모든 일반 문서에 적용 |
| 확장자 지정 | 특정 확장자(.docx, .xlsx, .pdf 등)의 문서에만 적용 |
DRM 문서
| 설정 | 설명 |
|---|---|
| 적용 안함 | DRM 문서를 정책 대상에서 제외 |
| 모든 DRM 문서 | 모든 DRM 암호화 문서에 적용 |
| 지정된 DRM 문서 | DRM 유형(DAC, MAC, GRADE), 확장자 등 세부 조건으로 필터링 |
AIP 문서
| 설정 | 설명 |
|---|---|
| 적용 안함 | AIP 문서를 정책 대상에서 제외 |
| 모든 AIP 문서 | 모든 AIP 보호 문서에 적용 |
| 지정된 AIP 문서 | 특정 AIP 레이블, 확장자 등 세부 조건으로 필터링 |
보안 분류 레이블 필터
일반/DRM/AIP 각 문서 유형에서 보안 분류 레이블 필터를 추가로 적용할 수 있습니다.
- 레이블 없는 문서만 대상: 보안 레이블이 지정되지 않은 문서에만 정책 적용
- 지정된 레이블이 있는 문서만 대상: 특정 보안 분류 레이블이 부여된 문서에만 정책 적용
2.1.5 문서 이벤트
정책이 실행되는 트리거 이벤트를 선택합니다. 하나 이상의 이벤트를 반드시 선택해야 합니다.
| 이벤트 | 설명 |
|---|---|
| 암호화 | 문서 암호화 요청 시 정책 실행 |
| 복호화 | 문서 복호화 요청 시 정책 실행 |
| 캡슐화 반출 | SOM 파일 생성(캡슐 반출) 요청 시 정책 실행 |
2.2 조건
정책 실행의 추가 조건을 설정합니다. 조건은 선택 사항이며, 설정하지 않으면 기본 정보의 조건만으로 정책이 평가됩니다.
2.2.1 위치 (IP)
사용자의 접속 IP 주소를 기반으로 정책 적용 범위를 제한합니다.
| 설정 | 설명 |
|---|---|
| 모든 위치 | IP 제한 없이 모든 위치에서 정책 적용 |
| 등록된 위치 조건 지정 | 특정 IP 대역에서만 정책 적용/제외 |
위치 조건 등록 방법:
- 위치(IP) 설정 영역에서
위치 등록버튼 클릭 - 조건 등록 팝업에서 조건 이름(필수, 최대 20자), 설명(선택, 최대 200자), IP 주소를 입력
- 등록 완료 후, 정책에서 해당 조건을 선택하여 적용
IP 주소 입력 형식:
| 형식 | 예시 | 설명 |
|---|---|---|
| 단일 IP | 10.10.10.100 | 특정 IP 주소 하나 |
| IP 범위 | 10.10.10.101-10.10.10.200 | 시작 IP부터 종료 IP까지의 범위 |
- 허용 위치: 정책을 적용할 IP 대역 선택
- 제외 위치: 허용 대상 중 예외로 제외할 IP 대역 선택
2.2.2 시간
문서 이벤트가 발생하는 시간대를 기반으로 정책 적용 범위를 제한합니다.
| 설정 | 설명 |
|---|---|
| 시간 제한 없음 | 모든 시간대에 정책 적용 |
| 등록된 시간 조건 지정 | 특정 시간대에만 정책 적용/제외 |
시간 조건 등록 방법:
- 시간 설정 영역에서
시간 등록버튼 클릭 - 조건 등록 팝업에서 조건 이름(필수, 최대 20자), 설명(선택, 최대 200자), 시간대(시작~종료, 24시간 형식)를 입력
- 등록 완료 후, 정책에서 해당 조건을 선택하여 적용
- 허용 시간: 정책을 적용할 시간대 선택
- 제외 시간: 허용 대상 중 예외로 제외할 시간대 선택
위치와 시간 조건을 함께 설정하면 AND 조건으로 동작합니다. 즉, 두 조건을 모두 충족해야 정책이 실행됩니다.
2.3 집행 정책
조건이 충족되었을 때 실행할 보안 정책(액션)을 설정합니다. 집행 정책은 3개의 독립 그룹으로 구성되며, 각 그룹은 동등한 레벨에서 독립적으로 동작합니다.
| 구분 | 그룹 | 선택 규칙 | 필수 여부 |
|---|---|---|---|
| 그룹 1 | 파일 변환 집행 정책 | 단일 선택 (6개 옵션 중 택 1) | 필수 |
| 그룹 2 | 등급 적용 집행 정책 | 단일 선택 (1개 등급) | 선택 |
| 그룹 3 | 문서 보안 메타정보 적용 집행 정책 | 다중 설정 (Key-Value 쌍 복수 등록) | 선택 |
- 그룹 간: 다중 선택 가능 (모든 조합 허용)
- 그룹 내: 단일 선택(파일 변환, 등급) 또는 다중 설정(메타정보)
파일 변환 집행 정책은 필수이며, 미선택 시 저장할 수 없습니다.
2.3.1 그룹 1 - 파일 변환 집행 정책
문서에 대해 실행할 파일 변환 동작을 선택합니다. 6개 옵션 중 반드시 1개를 선택해야 합니다.
| 옵션 | 설명 |
|---|---|
| 요청 동작대로 실행 | 들어온 API 요청 기준으로 파일 변환 수행 (암호화 요청이면 암호화, 복호화 요청이면 복호화) |
| DRM으로 암호화 | 대상 문서를 DRM(DAC/MAC/GRADE) 방식으로 암호화 |
| AIP로 암호화 | 대상 문서에 AIP 레이블을 부여하여 암호화 |
| 평문화 | 모든 암호화 레이어를 완전 해제하여 일반 문서로 복원 |
| 보안 열람용(SOM) 반출 | 대상 문서를 SOM 파일로 생성 |
| 원본 유지 | 파일 변환을 수행하지 않음 (이벤트 요청 무시) |
DRM으로 암호화 세부 설정
| 설정 항목 | 설명 |
|---|---|
| 암호화 방식 선택 | DAC(ACL), MAC(강제), GRADE(등급) 중 선택 |
| 정책 ID | DRM 암호화 정책 ID 입력 |
| 문서 권한 설정 | 읽기, 편집, 해제, 반출, 출력, 마킹, 권한 변경 |
| 유효기간 | 암호화된 문서의 유효기간 설정 (선택) |
AIP로 암호화 세부 설정
| 설정 항목 | 설명 |
|---|---|
| AIP 레이블 선택 | 조직에서 정의한 AIP 레이블 목록에서 선택 |
| 하위 레이블 선택 | 상위 레이블에 하위 레이블이 있는 경우 하위 레이블까지 선택 |
보안 열람용(SOM) 반출 세부 설정
| 설정 항목 | 설명 |
|---|---|
| 다른 이름으로 저장 | 허용/차단 |
| 읽기(열람) | 열람 횟수 제한 |
| 프린트 | 인쇄 허용 여부 및 횟수 제한 |
| 파기 | 만료일 이후 자동 파기 |
| 뷰어 설정 | OLESOM / Image / Text 뷰어 선택 |
원본 유지 조합 예시
| 조합 | 동작 |
|---|---|
| 원본 유지 단독 | 파일 변환 없음, 추가 동작 없음 |
| 원본 유지 + 등급 적용 | 파일은 변환하지 않되 등급만 부여 |
| 원본 유지 + 문서 보안 메타정보 | 파일은 변환하지 않되 메타정보만 삽입 |
| 원본 유지 + 등급 + 메타정보 | 파일은 변환하지 않되 등급과 메타정보 모두 적용 |
암호화 처리가 불필요한 특정 조건의 문서가 있다면, 해당 조건에 대해 "원본 유지" 정책을 높은 우선순위로 배치하면 하위 정책에 의한 파일 변환을 방지할 수 있습니다.
2.3.2 그룹 2 - 등급 적용 집행 정책
문서에 보안 등급을 부여합니다. Security365 포탈에서 등록된 등급 목록에서 1개 등급만 선택 가능합니다.
| 설정 항목 | 설명 |
|---|---|
| 보안 등급 선택 | 조직에 등록된 보안 등급(C/S/O 또는 커스텀 등급) 중 1개 선택 |
선택한 등급이 문서 메타데이터에 적용됩니다. 파일 변환 정책과 독립적으로 동작하므로, 어떤 파일 변환 옵션과도 조합할 수 있습니다.
2.3.3 그룹 3 - 문서 보안 메타정보 적용 집행 정책
문서에 분류/추적용 보안 메타정보를 삽입합니다. Key-Value 쌍을 여러 개 등록할 수 있습니다.
| 설정 항목 | 설명 | 제약 조건 |
|---|---|---|
| Key | 메타정보 키 이름 | 최대 20자 |
| Value | 메타정보 값 | 최대 1000자 |
등록 버튼으로 Key-Value 쌍을 추가하며, 여러 쌍을 등록할 수 있습니다. 등록된 항목은 리스트로 표시되며, 개별 삭제가 가능합니다.
삽입된 메타정보는 문서 암호화/복호화 이후에도 유지되어 문서 식별 및 추적에 활용됩니다.
2.3.4 그룹 간 조합 예시
정책 목록 화면의 문서 집행 정책 칼럼에는 설정된 그룹들의 조합이 함께 표시됩니다.
| 조합 | 표시 예시 |
|---|---|
| 파일 변환만 설정 | DRM으로 암호화 |
| 파일 변환 + 등급 | 요청 동작대로 실행 + 등급 적용 |
| 파일 변환 + 등급 + 메타정보 | DRM으로 암호화 + 등급 적용 + 문서 보안 메타정보 적용 |
| 파일 변환 + 메타정보 | 보안 열람용(SOM) 반출 + 문서 보안 메타정보 적용 |
| 원본 유지 + 등급 | 원본 유지 + 등급 적용 |
2.4 사용 설정
정책의 활성화 상태와 유효기간을 관리합니다.
| 설정 항목 | 설명 |
|---|---|
| 사용 여부 | 정책 활성화/비활성화 토글 |
| 유효기간 | 정책이 유효한 시작일 ~ 종료일 설정 (선택) |
- 사용 안함: 정책이 비활성화되어 실행되지 않습니다.
- 유효기간 미설정: 기간 제한 없이 정책이 항상 적용됩니다.
- 유효기간 설정: 지정한 기간 내에서만 정책이 적용되며, 종료일이 지나면 자동으로 비활성화됩니다.
유효기간 종료일이 현재 날짜보다 이전인 경우 정책이 만료된 것으로 표시됩니다.
3. 정책 상세 보기
목록에서 정책을 클릭하면 우측에 상세 정보 패널이 열립니다. 상세 패널에서는 정책의 모든 설정 정보를 읽기 전용으로 확인할 수 있습니다.
| 섹션 | 표시 정보 |
|---|---|
| 기본 정보 | 정책 이름, 구성원, 라이선스 앱, 대상 문서, 문서 이벤트 |
| 조건 | 위치(IP) 조건, 시간 조건 |
| 집행 정책 | 집행 정책 유형 및 세부 설정 |
| 사용 설정 | 사용 여부, 유효기간 |
| 수정일 | 마지막 수정 일시 |
4. 정책 삭제
- 목록에서 삭제할 정책을 체크박스로 선택 (복수 선택 가능)
- 상단
삭제버튼 클릭 - 확인 팝업에서 정책 이름을 입력하여 삭제 확인
삭제된 정책은 복구할 수 없습니다. 삭제 전 정책의 영향 범위를 반드시 확인하세요.
5. 정책 설계 시 유의사항
5.1 우선순위 설계
정책은 우선순위 순서대로 평가되며, 첫 번째로 조건이 일치하는 정책이 실행됩니다.
- 범위가 좁은(구체적인) 정책을 높은 우선순위에, 범위가 넓은(일반적인) 정책을 낮은 우선순위에 배치하세요.
- "원본 유지" 정책을 활용하여 특정 조건의 문서를 후속 정책에서 제외할 수 있습니다.
5.2 필수 설정 항목 요약
정책을 저장하기 위해 반드시 입력/선택해야 하는 항목입니다.
| 항목 | 필수 여부 |
|---|---|
| 정책 이름 | 필수 |
| 라이선스 앱 | 필수 (1개 이상 선택) |
| 대상 문서 | 필수 (1개 이상 유형 설정) |
| 문서 이벤트 | 필수 (1개 이상 선택) |
| 집행 정책 - 파일 변환 | 필수 (6개 옵션 중 택 1) |
| 집행 정책 - 등급 적용 | 선택 (1개 등급) |
| 집행 정책 - 문서 보안 메타정보 | 선택 (Key-Value 다중 등록) |
| 구성원 | 필수 |
| 조건 (위치/시간) | 선택 |
| 사용 설정 | 선택 (기본값: 사용) |